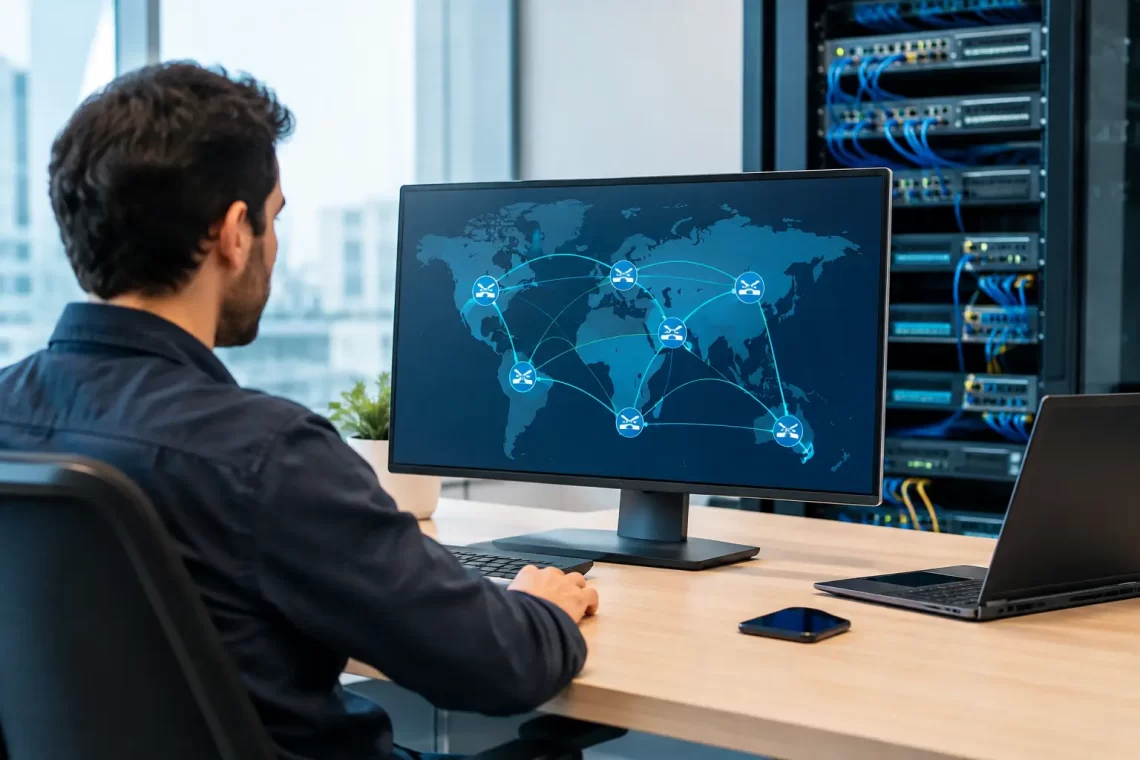
Uma empresa pode ter dois links de internet contratados, equipamentos redundantes e um datacenter bem estruturado, mas ainda perder acessibilidade externa se o anúncio de suas rotas falhar. Entender como funciona BGP é fundamental para gestores de TI que operam serviços críticos, aplicações em nuvem, VPNs, telefonia IP e ambientes que não podem depender de um único provedor.
O Border Gateway Protocol, ou BGP, é o protocolo que orienta o tráfego entre redes independentes na internet. Ele não substitui os protocolos usados dentro da rede local. Sua função é decidir por quais caminhos os dados devem circular quando precisam sair de uma organização, atravessar provedores e alcançar outro destino na internet.
O que é BGP e por que ele sustenta a internet
A internet não funciona como uma rede única administrada por uma única empresa. Ela é formada por milhares de redes autônomas, chamadas de Sistemas Autônomos ou ASs. Operadoras, provedores de nuvem, instituições financeiras, universidades, grandes empresas e redes de entrega de conteúdo administram seus próprios ambientes e definem suas políticas de conectividade.
O BGP é o protocolo de roteamento usado para trocar informações entre esses sistemas autônomos. Cada rede informa quais blocos de endereços IP consegue alcançar e quais caminhos podem ser utilizados para chegar até eles. Com essas informações, roteadores de borda constroem tabelas de rotas que direcionam o tráfego para o próximo salto mais adequado.
Essa lógica tem impacto direto na continuidade operacional. Quando um usuário acessa um portal corporativo, inicia uma chamada de voz, estabelece uma VPN ou utiliza um aplicativo hospedado externamente, o tráfego percorre múltiplas redes. O BGP ajuda a determinar a rota entre a origem e o destino, respeitando critérios técnicos e políticas comerciais definidos pelos operadores envolvidos.
Como funciona BGP na prática
Em uma conexão BGP, dois roteadores estabelecem uma sessão chamada de vizinhança ou peering. Essa sessão utiliza TCP na porta 179, o que permite uma comunicação confiável para a troca de anúncios de rota. Antes de anunciar ou receber rotas, os equipamentos verificam parâmetros como endereço do vizinho, número do Sistema Autônomo e mecanismos de autenticação configurados.
Após a sessão ser estabelecida, cada roteador pode anunciar os prefixos IP que sua rede origina ou que aprendeu de outros pares. Um prefixo representa uma faixa de endereços IP. Por exemplo, uma empresa com endereços públicos próprios pode anunciar seu bloco para dois provedores distintos, permitindo que a internet saiba que aquele destino pode ser alcançado por mais de um caminho.
O BGP não busca simplesmente o caminho com menor latência. Ele toma decisões com base em atributos e políticas. Entre os atributos mais conhecidos estão AS Path, Local Preference, MED e comunidades BGP. Esses elementos permitem controlar por onde o tráfego entra e sai da organização.
O AS Path registra os Sistemas Autônomos que uma rota percorreu. Em geral, rotas com menos ASs no caminho tendem a ser preferidas, pois indicam uma trajetória mais curta entre redes. Porém, essa não é uma regra absoluta: políticas locais podem ter prioridade sobre essa análise.
A Local Preference é usada internamente para indicar qual saída a organização prefere para determinado destino. Uma empresa pode definir que o link de uma operadora seja prioritário para tráfego de internet e deixar outro como contingência. Já o MED pode sinalizar a um provedor qual ponto de entrada é mais desejável para receber tráfego destinado à rede anunciada.
As comunidades BGP acrescentam flexibilidade operacional. Elas funcionam como etiquetas que permitem aplicar políticas previamente acordadas com operadoras, como reduzir a preferência de uma rota em determinada região ou impedir que um anúncio seja propagado para alguns pares. Esse recurso é particularmente relevante em operações multihomed, com mais de uma conexão externa.
BGP externo e interno
O eBGP, ou External BGP, é utilizado entre Sistemas Autônomos diferentes. É o cenário típico de uma empresa conectada a uma operadora ou de duas operadoras trocando rotas entre si. Já o iBGP, ou Internal BGP, distribui informações de rota dentro do mesmo Sistema Autônomo, entre roteadores da própria organização ou do provedor.
Em ambientes corporativos, o eBGP costuma estar nos roteadores de borda, conectando a rede a links dedicados, parceiros ou datacenters. O iBGP pode ser necessário quando há múltiplos pontos de saída, filiais estratégicas ou arquitetura distribuída. A escolha depende da escala, do nível de redundância exigido e do controle que a empresa precisa exercer sobre o tráfego.
Redundância de links não é redundância sem BGP
Contratar dois links de internet melhora a disponibilidade, mas não garante failover eficiente por si só. Se ambos os circuitos terminarem no mesmo provedor, na mesma infraestrutura física ou sem políticas de roteamento adequadas, uma falha externa ainda pode afetar a operação.
Com BGP bem configurado, uma empresa com bloco IP próprio e ASN pode anunciar seus prefixos por duas ou mais operadoras. Se uma sessão cair ou uma rota deixar de ser anunciada, os demais caminhos podem assumir o tráfego. A convergência, que é o tempo necessário para a rede reconhecer a alteração e recalcular rotas, depende da configuração, das políticas dos provedores e do tipo de incidente.
Não existe garantia de troca instantânea em todos os cenários. A propagação de mudanças BGP pela internet leva tempo, e sessões mal ajustadas podem prolongar uma indisponibilidade. Por isso, disponibilidade real exige projeto de conectividade, diversidade física e lógica, monitoramento dos anúncios e testes periódicos de contingência.
Também é preciso separar dois objetivos que frequentemente são confundidos. O BGP é excelente para manter a acessibilidade pública e controlar caminhos entre redes. Ele não substitui mecanismos locais de balanceamento, SD-WAN, alta disponibilidade de firewall ou roteamento interno. Cada camada precisa ser projetada para cumprir sua função.
Riscos de segurança e erros de roteamento
O BGP foi concebido em uma época em que a internet tinha menos participantes e relações de confiança mais diretas. Por esse motivo, anúncios incorretos podem gerar impactos expressivos. Um prefixo anunciado por engano, uma filtragem ausente ou uma política excessivamente permissiva pode desviar tráfego, causar lentidão ou tornar serviços inacessíveis.
Há ainda o risco de hijacking de rotas, quando uma rede anuncia indevidamente um bloco IP que não lhe pertence. Dependendo da propagação e das políticas aplicadas por outros operadores, parte do tráfego global pode ser direcionada para o local errado. Mesmo anúncios acidentais, conhecidos como route leaks, podem afetar serviços corporativos, nuvens e aplicações distribuídas.
A proteção começa com filtros rigorosos de entrada e saída. Um roteador deve aceitar apenas os prefixos esperados de cada vizinho e anunciar somente blocos autorizados. Limites de quantidade de prefixos ajudam a evitar que uma tabela anormalmente grande comprometa a sessão ou revele uma falha no provedor.
O RPKI, ou Resource Public Key Infrastructure, adiciona uma camada relevante de validação. Por meio de registros de autorização de origem, chamados ROAs, o detentor de um bloco IP informa quais ASs estão autorizados a anunciá-lo. Redes que validam RPKI podem rejeitar ou reduzir a preferência por anúncios classificados como inválidos. Ele não elimina todos os riscos de roteamento, mas reduz significativamente a exposição a anúncios de origem incorreta.
O que avaliar antes de implantar BGP
BGP não é obrigatório para toda empresa. Organizações com uma única conexão simples, sem IPs próprios e sem necessidade de publicação crítica podem ser atendidas por rotas estáticas ou pelos mecanismos fornecidos pelo provedor. Nesse caso, adicionar BGP pode elevar a complexidade operacional sem entregar ganho proporcional.
O cenário muda quando há necessidade de múltiplas operadoras, publicação de serviços com o mesmo endereço IP por caminhos distintos, conectividade entre datacenters, presença em nuvem ou exigência de continuidade para sistemas expostos à internet. Nesses casos, BGP permite construir uma estratégia de borda mais controlada e resiliente.
A implantação requer ASN próprio ou, em certos modelos, uso de ASN privado em acordo com a operadora. Também demanda blocos IP adequados, equipamentos compatíveis, políticas de roteamento documentadas e profissionais capacitados para operar o ambiente. A decisão não deve considerar apenas a ativação inicial: é necessário prever monitoramento 24×7, gestão de mudanças, análise de incidentes e validação contínua das rotas anunciadas.
BGP como parte da continuidade de negócios
Uma arquitetura BGP bem projetada reduz a dependência de um único caminho e melhora a previsibilidade diante de falhas de conectividade. Ainda assim, o resultado depende da qualidade do desenho completo: operadoras distintas, rotas filtradas, redundância elétrica, firewalls em alta disponibilidade, DNS preparado para contingência e visibilidade sobre cada ponto crítico.
Para empresas que sustentam operações contínuas, a pergunta não é apenas se possuem dois links. É se conseguem identificar uma perda de rota, isolar sua causa e manter os serviços acessíveis sem improviso. A Altermedios atua nesse tipo de avaliação de infraestrutura, conectividade e monitoramento, apoiando decisões que transformam redundância contratada em disponibilidade efetiva.
BGP entrega valor quando é tratado como controle estratégico de tráfego, e não como uma simples configuração de roteador. Com políticas corretas, segurança de anúncios e acompanhamento operacional, ele passa a proteger um dos ativos mais sensíveis de qualquer negócio: a capacidade de permanecer conectado quando a rede externa falha.
