Uma credencial corporativa vazada pode ser suficiente para interromper operações, expor dados e gerar custos de resposta que ultrapassam o investimento preventivo. Saber como implementar autenticação multifator é, portanto, uma decisão operacional: trata-se de adicionar uma barreira efetiva entre uma senha comprometida e os sistemas que sustentam o negócio.
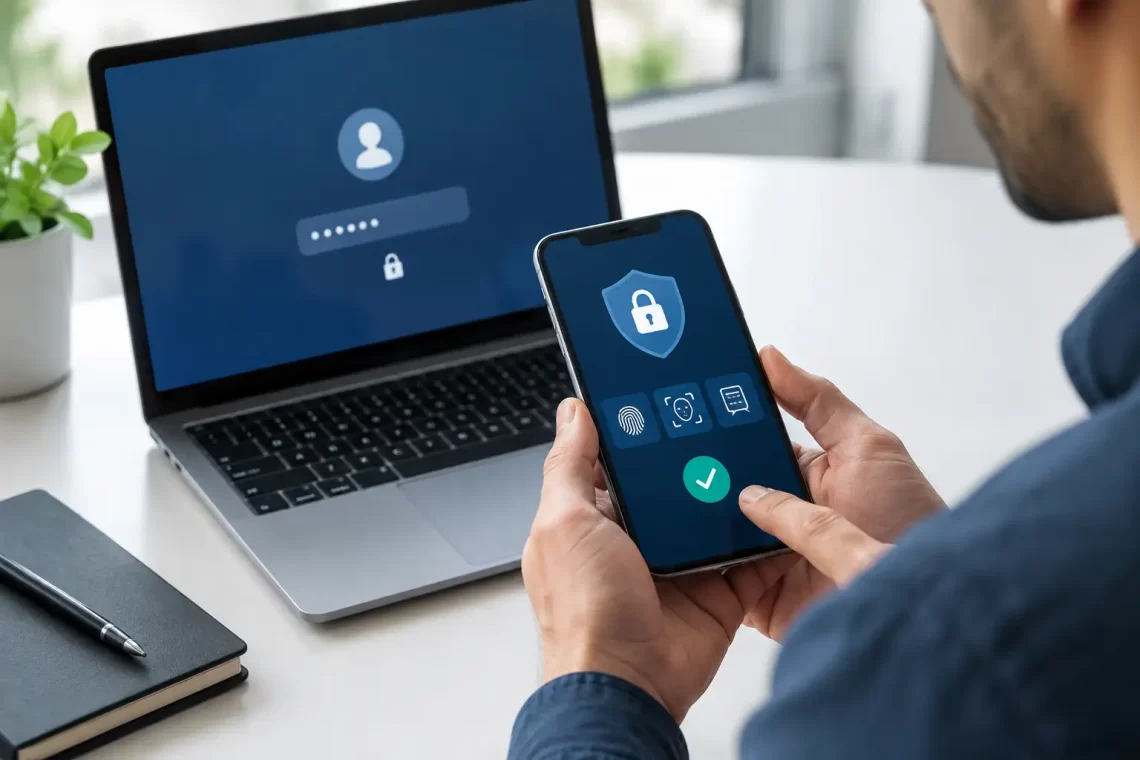
A autenticação multifator, ou MFA, exige pelo menos duas evidências de identidade antes de liberar um acesso. Em geral, combina algo que o usuário sabe, como uma senha ou PIN, com algo que possui, como um aplicativo autenticador, uma chave física ou um certificado. Em alguns cenários, pode incluir biometria. O objetivo não é eliminar todas as tentativas de invasão, mas reduzir drasticamente a chance de uma senha isolada se transformar em acesso indevido.
Para empresas que operam aplicações em nuvem, VPN, e-mail, ERP, ferramentas de colaboração e ambientes administrativos, a MFA precisa ser tratada como parte da arquitetura de segurança e continuidade, não como uma configuração pontual.
Comece pelo mapa de acessos críticos
A implantação bem-sucedida começa antes da escolha da ferramenta. A equipe de TI deve identificar quais sistemas concentram dados sensíveis, privilégios administrativos ou impacto direto na operação. E-mail corporativo, acesso remoto, consoles de firewall, servidores, plataformas de backup, datacenter, aplicações financeiras e painéis de gestão merecem prioridade.
Também é necessário entender quem acessa cada recurso. Funcionários internos, equipes terceirizadas, administradores, fornecedores e usuários de campo possuem padrões diferentes de uso e risco. Uma política única, aplicada sem análise, pode criar atrito desnecessário ou deixar exceções perigosas abertas.
Esse levantamento deve registrar o método de autenticação atual, a integração disponível com provedores de identidade, os protocolos legados utilizados e a criticidade de cada serviço. Sistemas antigos que dependem apenas de autenticação básica exigem atenção especial. Em vez de mantê-los expostos por conveniência, a empresa deve avaliar atualização, segmentação de rede, acesso por bastion host ou substituição gradual.
Como implementar autenticação multifator por etapas
A melhor abordagem é iniciar pelos acessos com maior potencial de dano e ampliar a cobertura de forma controlada. Forçar MFA para toda a organização sem comunicação, suporte e validação prévia tende a elevar chamados e incentivar atalhos inseguros, como compartilhamento de códigos ou aprovação automática de notificações.
A primeira etapa costuma envolver administradores de TI, contas com acesso privilegiado, e-mail corporativo, VPN e aplicações em nuvem. São alvos frequentes porque concentram privilégios e podem abrir caminho para movimentação lateral na rede. Depois do piloto, a política pode avançar por departamentos, unidades, perfis de acesso e fornecedores.
Antes de expandir, valide pelo menos quatro pontos:
- compatibilidade entre a solução de MFA e os sistemas corporativos;
- processo de cadastro, troca e perda de dispositivos;
- capacidade do suporte para atender usuários no período de transição;
- planos de contingência para indisponibilidade do provedor de identidade ou do celular do usuário.
A MFA deve ser integrada, sempre que possível, a uma plataforma central de identidade. Essa arquitetura simplifica a administração de contas, permite aplicar políticas consistentes e oferece visibilidade sobre tentativas de acesso. Quando cada aplicativo mantém seu próprio cadastro e método de autenticação, aumentam os custos operacionais e os pontos de falha.
Escolha o fator adequado ao nível de risco
Nem todos os segundos fatores oferecem a mesma proteção. Códigos por SMS podem ser úteis como alternativa temporária ou para públicos específicos, mas são mais suscetíveis a interceptação, fraude de troca de chip e engenharia social. Para acessos corporativos críticos, aplicativos autenticadores com códigos temporários ou notificações protegidas por número são opções mais adequadas.
Chaves físicas compatíveis com padrões modernos de autenticação oferecem proteção adicional contra phishing, pois validam o domínio legítimo do serviço antes de concluir o acesso. Elas são especialmente recomendadas para administradores, executivos, contas de emergência e equipes que gerenciam infraestrutura crítica.
A biometria no celular ou notebook pode complementar a experiência do usuário, mas não deve ser analisada isoladamente. O ponto central é verificar onde a credencial está armazenada, como ocorre a validação e se existe proteção contra páginas falsas. Em ambientes de maior exigência, a empresa deve priorizar métodos resistentes a phishing e reduzir progressivamente a dependência de senhas.
A escolha depende do perfil de uso. Uma equipe de campo pode precisar de uma solução simples no celular; administradores de rede podem exigir chave física; fornecedores temporários podem receber acesso limitado, com prazo definido e regras de contexto. Segurança eficiente considera a realidade da operação sem reduzir o controle.
Defina políticas de acesso, não apenas uma exigência de MFA
Exigir um segundo fator é essencial, mas a proteção melhora quando a empresa combina MFA com regras de acesso condicional. Essas regras consideram sinais como localização, dispositivo gerenciado, horário, nível de privilégio, risco da sessão e comportamento de autenticação.
Um acesso ao e-mail a partir de um notebook corporativo atualizado pode seguir um fluxo diferente de uma tentativa de login em um país incomum, feita por um dispositivo desconhecido. No segundo caso, a política pode exigir um fator mais forte, bloquear a sessão ou solicitar validação adicional. A decisão precisa ser calibrada para evitar bloqueios legítimos que prejudiquem a produtividade.
Contas privilegiadas devem ter controles mais restritivos. O ideal é que administradores usem contas separadas para atividades diárias e tarefas de administração, com MFA obrigatório e métodos fortes para ações sensíveis. Também é recomendável limitar privilégios permanentes, revisar permissões periodicamente e registrar todas as atividades administrativas.
As contas de contingência merecem governança própria. Elas existem para situações em que o serviço de identidade ou a MFA não está disponível, mas não podem se tornar uma porta de entrada sem controle. Devem ser poucas, protegidas por credenciais longas, armazenadas com segurança, monitoradas e testadas em procedimentos autorizados.
Prepare os usuários e o suporte para a mudança
Grande parte das falhas de MFA acontece fora da tecnologia. Usuários que não entendem por que recebem uma solicitação de aprovação podem aceitar uma tentativa enviada por um invasor. Esse ataque, conhecido como fadiga de MFA, explora repetição e pressão, não falhas técnicas complexas.
A comunicação deve ser direta: o usuário nunca deve aprovar uma solicitação que não iniciou. Se receber notificações inesperadas, precisa reportar imediatamente ao suporte. Também deve saber como registrar um novo celular, recuperar o acesso e manter métodos alternativos autorizados.
É prudente executar uma campanha curta antes da ativação obrigatória, com instruções por perfil de usuário e canais de atendimento reforçados nos primeiros dias. A equipe de suporte, por sua vez, deve ter procedimentos de validação de identidade para redefinições. Recuperar acesso sem confirmar adequadamente quem está solicitando pode anular toda a proteção criada pela MFA.
Monitore eventos e trate exceções como risco
Depois da implantação, o trabalho não termina. Logs de autenticação precisam ser centralizados e revisados para identificar tentativas recorrentes, acessos de locais incomuns, falhas em contas privilegiadas, mudanças de método de MFA e exceções criadas fora do processo.
Exceções devem ter proprietário, justificativa, escopo e prazo de expiração. Uma conta isenta de MFA porque um sistema ainda não foi modernizado não pode permanecer assim indefinidamente. O registro dessa pendência permite priorizar a correção e evita que uma medida temporária se torne risco permanente.
Indicadores simples ajudam a conduzir a operação: percentual de usuários protegidos, cobertura dos sistemas críticos, número de logins bloqueados por risco, volume de chamados de recuperação e quantidade de contas privilegiadas com métodos resistentes a phishing. Esses dados mostram onde há falhas de adoção ou oportunidades de ajuste.
A MFA também deve fazer parte da resposta a incidentes. Quando há suspeita de comprometimento, a empresa precisa conseguir revogar sessões ativas, remover fatores cadastrados indevidamente, redefinir credenciais e investigar os registros com rapidez. Essa capacidade reduz o tempo de exposição e protege a continuidade das operações.
MFA como controle permanente de disponibilidade
Implementar MFA não é somente cumprir uma diretriz de segurança. É proteger os canais pelos quais atacantes costumam alcançar dados, servidores, backups e comunicações corporativas. Quando integrada à gestão de identidade, ao monitoramento contínuo e a processos de resposta, ela reduz riscos sem transformar a rotina dos usuários em um obstáculo.
Empresas que dependem de infraestrutura disponível 24×7 precisam de uma implantação planejada, com cobertura progressiva, políticas coerentes e suporte preparado. A Altermedios atua como extensão da equipe de TI para estruturar controles de acesso, monitoramento e segurança compatíveis com a criticidade de cada ambiente. O resultado esperado é simples: menos exposição a credenciais comprometidas e mais previsibilidade para manter a operação em funcionamento.
