Uma única rede plana pode transformar uma falha localizada em indisponibilidade operacional, vazamento de dados ou paralisação de serviços críticos. Este guia de segmentação de rede mostra como empresas podem separar ambientes, controlar fluxos e reduzir a superfície de ataque sem comprometer a produtividade. O guia de segmentação de rede é essencial para uma gestão eficiente da segurança.
Para gestores de TI, a segmentação não é somente uma decisão de arquitetura. Ela é um controle operacional que limita o impacto de credenciais comprometidas, equipamentos vulneráveis, erros de configuração e movimentação lateral de invasores. Quando bem planejada, também torna o monitoramento mais preciso, a resposta a incidentes mais rápida e a conformidade mais verificável. A implementação do guia de segmentação de rede pode facilitar esses processos.
Guia de Segmentação de Rede
O guia de segmentação de rede é uma ferramenta vital para entender e implementar uma estratégia eficaz de segurança em redes empresariais. O conhecimento e a aplicação correta deste guia de segmentação de rede garantem que as empresas possam operar de forma segura e eficiente.
O que a segmentação de rede resolve na prática
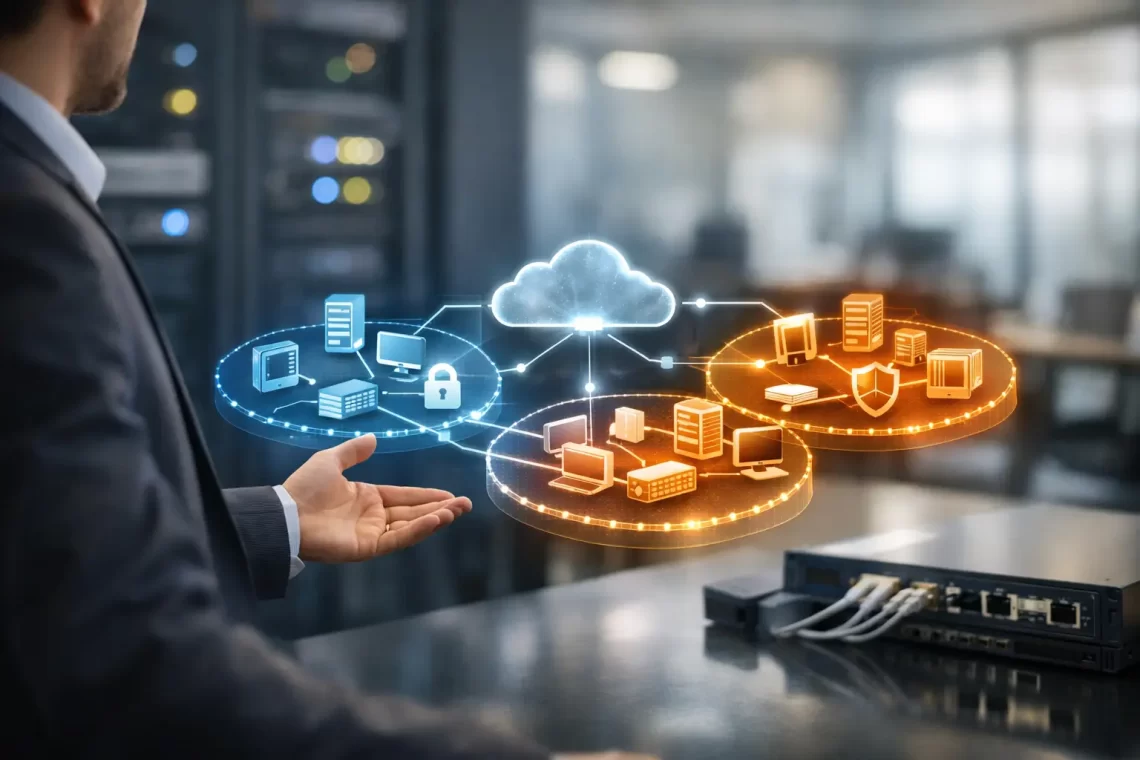
Segmentar significa dividir a infraestrutura em zonas lógicas com regras específicas de comunicação. Em vez de permitir que qualquer dispositivo interno converse livremente com todos os sistemas, a empresa define quem pode acessar o quê, por qual porta, protocolo e finalidade. O guia de segmentação de rede ajuda na definição dessas regras.
Um computador de usuário, por exemplo, raramente precisa se comunicar diretamente com um servidor de backup, uma interface de gerenciamento de switch ou um equipamento de telefonia IP. Se esse acesso permanece aberto por padrão, um incidente em uma estação pode avançar para ativos muito mais sensíveis, mas o guia de segmentação de rede orienta como evitar isso.
A segmentação reduz esse risco ao criar fronteiras entre áreas com perfis distintos. Ela não elimina a necessidade de firewall, antivírus, autenticação multifator, backup ou monitoramento 24×7. O ganho está em impedir que uma única camada de defesa seja responsável por conter todo o ambiente. Por isso, o guia de segmentação de rede é fundamental.
Também há um benefício direto para a disponibilidade. Broadcast excessivo, dispositivos mal configurados e tráfego não autorizado podem degradar links e serviços. Com VLANs, zonas de firewall e políticas bem definidas, a equipe consegue isolar comportamentos anormais sem desconectar toda a operação. O guia de segmentação de rede pode dar suporte para essa organização.
Guia de segmentação de rede: comece pelo risco
O erro mais comum é iniciar o projeto criando VLANs com base apenas em departamentos: financeiro, comercial, RH e diretoria. Essa estrutura pode ajudar na organização, mas não substitui uma análise de risco. A pergunta central é: quais ativos precisam ser protegidos, de quais ameaças e quais comunicações são indispensáveis para o negócio? O guia de segmentação de rede pode oferecer insights valiosos.
O primeiro passo é construir um inventário confiável. Mapeie servidores, estações, dispositivos móveis, impressoras, câmeras, equipamentos industriais, telefones IP, pontos de acesso, sistemas em nuvem, links de internet e ferramentas de administração. Sem essa visibilidade, regras de segmentação podem bloquear serviços essenciais ou deixar brechas que ninguém identificou. O guia de segmentação de rede ajuda a evitar esses problemas.
Em seguida, classifique os ativos por criticidade e exposição. Um servidor de banco de dados com informações financeiras exige uma proteção diferente de uma TV corporativa conectada à rede. Equipamentos legados, dispositivos de Internet das Coisas e sistemas sem suporte também merecem atenção especial, pois podem não receber atualizações de segurança com frequência adequada. O guia de segmentação de rede pode ser um recurso útil na classificação.
Por fim, levante os fluxos reais. Identifique quais sistemas acessam bancos de dados, quais serviços dependem de DNS, NTP, diretório corporativo, impressão, telefonia e integrações externas. A segmentação eficaz protege o ambiente sem interromper processos que sustentam faturamento, atendimento e comunicação interna. Isso é algo que o guia de segmentação de rede pode esclarecer.
Zonas que fazem sentido em um ambiente corporativo
A quantidade de segmentos depende do porte, da complexidade e do nível de risco da empresa. Ainda assim, há zonas que costumam ser relevantes em ambientes corporativos, conforme descrito no guia de segmentação de rede:
- rede de usuários, separada por perfil quando houver necessidade operacional ou de segurança;
- servidores de aplicações e bancos de dados, com comunicação limitada aos serviços autorizados;
- rede de gestão, exclusiva para administração de firewall, switches, access points, hypervisores e demais ativos;
- voz sobre IP, com prioridade de tráfego e isolamento de dispositivos de telefonia;
- convidados, sem acesso à rede corporativa;
- dispositivos de IoT, CFTV, controle de acesso e periféricos que não devem alcançar sistemas internos;
- DMZ para serviços publicados, como portais, VPNs e aplicações acessíveis externamente;
- ambientes de desenvolvimento, homologação e produção, separados para evitar que testes afetem operações críticas.
Não existe uma divisão universal. Uma empresa com poucas dezenas de usuários pode iniciar com menos zonas e evoluir conforme o crescimento. Já organizações com requisitos regulatórios, múltiplas unidades ou operações críticas podem precisar de maior granularidade, inclusive com microsegmentação em cargas de trabalho específicas. O guia de segmentação de rede pode auxiliar nesse processo.
VLAN não é sinônimo de segurança completa
VLAN é um recurso fundamental para separar domínios de camada 2, mas não deve ser tratada como a única barreira de proteção. Quando há roteamento entre VLANs sem políticas restritivas, a separação existe visualmente no diagrama, mas o tráfego ainda pode circular de forma ampla. O guia de segmentação de rede deve ser considerado nesse contexto.
A proteção efetiva ocorre no controle entre as zonas. Firewalls internos, listas de controle de acesso, políticas de identidade e soluções de detecção devem estabelecer o princípio do menor privilégio: permitir somente o que é necessário e negar o restante. A aplicação do guia de segmentação de rede pode facilitar essa implementação.
Em uma arquitetura bem definida, uma estação de trabalho pode acessar o sistema de gestão pela porta exigida pela aplicação, mas não realizar conexões administrativas com o banco de dados. Da mesma forma, uma câmera pode enviar imagens ao servidor de gravação, porém não navegar livremente nem acessar o diretório corporativo. O guia de segmentação de rede é crucial para isso.
Esse nível de controle exige documentação. Cada regra deve registrar origem, destino, serviço, responsável, justificativa e prazo de revisão. Regras genéricas como “any to any” podem resolver uma urgência momentânea, mas acumulam risco e dificultam auditorias futuras. O guia de segmentação de rede pode ajudar na documentação correta.
Defina políticas de comunicação antes de implementar
Antes de alterar a produção, transforme o levantamento de fluxos em uma matriz de comunicação. Ela deve deixar claro quais zonas podem conversar entre si e em quais condições. O objetivo não é bloquear indiscriminadamente, mas estabelecer uma política previsível e verificável, conforme o guia de segmentação de rede.
Uma política madura adota negação por padrão entre zonas críticas. A liberação é feita de forma explícita, limitada a portas e protocolos necessários. O acesso administrativo deve sair somente de uma rede de gestão ou de estações autorizadas, preferencialmente com autenticação forte e registro de atividades. O guia de segmentação de rede pode orientar essa política.
Também é necessário avaliar dependências aparentemente simples. DNS, DHCP, NTP, atualizações, serviços de identidade, ferramentas de inventário e monitoramento precisam funcionar entre segmentos, conforme apontado no guia de segmentação de rede. Ignorar esses elementos costuma gerar falhas após a mudança e pressionar a equipe a criar exceções amplas.
Em ambientes com unidades remotas, conexões VPN e serviços em nuvem, a matriz deve incluir os fluxos externos. A segmentação não termina no perímetro físico do escritório. Ela precisa abranger filiais, usuários remotos e integrações com provedores, sempre de acordo com o nível de confiança de cada conexão, como mencionado no guia de segmentação de rede.
Faça a implantação em etapas controladas
Alterar a topologia sem teste é um risco para operações que dependem de disponibilidade contínua. O caminho mais seguro é iniciar por um segmento de menor criticidade, validar as regras e expandir progressivamente. A implantação deve ter janela de mudança, plano de reversão, responsáveis definidos e critérios claros de validação, conforme descrito no guia de segmentação de rede.
Antes de mover usuários ou servidores, confirme a configuração de trunks, VLANs permitidas, endereçamento IP, gateways, DHCP, DNS e rotas. Em redes maiores, erros em uma porta de switch ou em uma regra de firewall podem afetar departamentos inteiros. O guia de segmentação de rede pode ajudar a evitar esses erros.
Após cada etapa, valide aplicações críticas, telefonia, impressão, acesso remoto, backup, monitoramento e integrações. O teste precisa considerar tanto a conectividade permitida quanto a bloqueada. Se uma estação consegue acessar um ativo que não deveria, o projeto ainda não atingiu seu objetivo. O guia de segmentação de rede pode ser uma referência nesse ponto.
Para ativos legados, pode ser necessário adotar uma zona de contenção. Sistemas antigos que dependem de protocolos inseguros não devem permanecer expostos por conveniência. Isole-os, restrinja acessos e estabeleça um plano de substituição ou compensação de controles, conforme o guia de segmentação de rede.
Monitore o tráfego e revise as exceções
A segmentação perde valor quando é implementada e esquecida. Mudanças em sistemas, novas integrações, aquisições de dispositivos e expansão de equipes alteram o padrão de tráfego ao longo do tempo. Sem revisão periódica, regras temporárias se tornam permanentes e zonas sensíveis voltam a ficar expostas, como alertado no guia de segmentação de rede.
Logs de firewall, análise de tráfego, alertas de tentativas bloqueadas e correlação de eventos ajudam a identificar anomalias. Um volume inesperado de conexões entre a rede de usuários e servidores administrativos, por exemplo, pode indicar configuração inadequada ou comportamento malicioso. O guia de segmentação de rede pode ser útil na detecção.
O monitoramento também apoia a continuidade do negócio. Ao conhecer o tráfego normal de cada segmento, a equipe consegue detectar gargalos, falhas de link e degradação de serviços antes que o impacto alcance usuários ou clientes. Para ambientes críticos, essa visibilidade deve fazer parte de uma operação gerenciada e acompanhada 24×7, conforme mencionado no guia de segmentação de rede.
Auditorias regulares devem revisar regras antigas, contas administrativas, dispositivos desconhecidos e acessos de terceiros. Cada exceção precisa ter dono, justificativa e data de reavaliação. Segurança sustentável depende menos de regras numerosas e mais de controles compreensíveis, atualizados e aplicados de forma consistente, como destacado no guia de segmentação de rede.
Quando contar com apoio especializado
Projetos de segmentação exigem conhecimento de rede, segurança, aplicações e continuidade operacional. Em empresas com sistemas legados, múltiplos sites, telefonia IP, serviços em nuvem ou requisitos de conformidade, uma decisão mal dimensionada pode causar indisponibilidade ou abrir novos vetores de ataque. O guia de segmentação de rede é imprescindível nestes casos.
A Altermedios Brasil apoia empresas na avaliação de rede, desenho de arquitetura, implementação de controles de firewall e monitoramento contínuo, com foco em proteger ativos sem comprometer a operação. O trabalho deve começar por uma leitura objetiva do ambiente e dos riscos reais, não pela simples instalação de novos equipamentos, conforme orientações do guia de segmentação de rede.
O melhor momento para revisar a segmentação é antes de um incidente expor as limitações da rede. Ao transformar o acesso interno em uma decisão controlada, a empresa ganha capacidade de conter falhas, preservar serviços críticos e operar com mais previsibilidade. Portanto, o guia de segmentação de rede deve ser uma prioridade.
