Uma conta corporativa acessada fora do padrão, uma tentativa de ransomware bloqueada no firewall ou um volume anormal de tráfego podem ser sinais iniciais de um incidente grave. Saber o que cobre SOC permite definir se a empresa terá capacidade real de identificar esses eventos e agir antes que eles afetem sistemas, dados, clientes e receita.
SOC é a sigla para Security Operations Center, ou Centro de Operações de Segurança. Na prática, é uma estrutura de pessoas, processos e tecnologias dedicada a monitorar, detectar, investigar e responder a eventos de cibersegurança. Ele pode operar internamente ou como serviço gerenciado, conforme a maturidade da empresa, a criticidade do ambiente e a disponibilidade de equipe especializada.
O que cobre SOC em uma operação de segurança
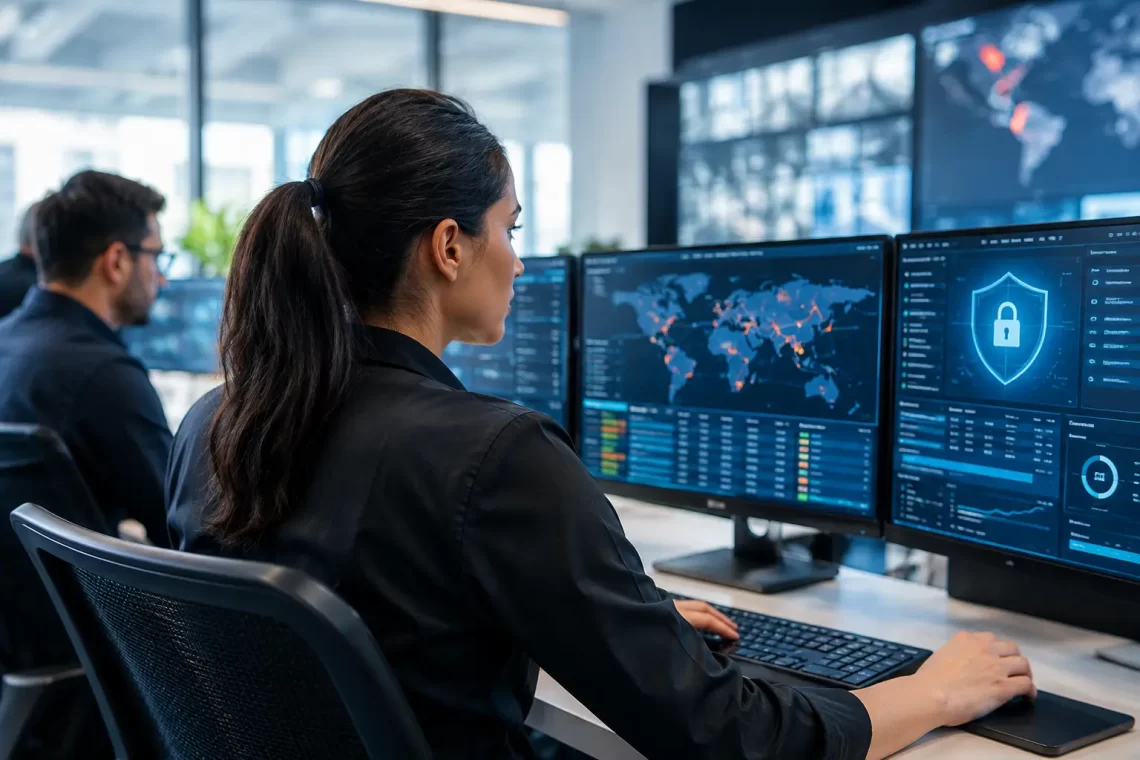
O escopo de um SOC não se limita a observar alertas em uma tela. A sua função é transformar dados técnicos dispersos em decisões operacionais: o que é comportamento normal, o que representa risco, qual evento exige investigação e qual medida deve ser tomada com prioridade.
A cobertura normalmente começa pela coleta e centralização de logs. Firewalls, servidores, endpoints, serviços em nuvem, aplicações, equipamentos de rede, e-mails corporativos e mecanismos de autenticação geram registros continuamente. Quando esses dados são analisados de forma isolada, uma ameaça pode passar despercebida. O SOC correlaciona eventos para identificar padrões que indicam invasão, fraude, movimentação lateral ou tentativa de exfiltração de dados.
Em uma operação madura, essa análise é apoiada por plataformas de monitoramento e correlação, regras de detecção, inteligência sobre ameaças e procedimentos de resposta. O objetivo não é gerar mais alertas para a área de TI, mas reduzir ruído e destacar o que pode comprometer a operação.
Monitoramento contínuo de eventos e ativos
O monitoramento 24×7 é um dos componentes mais associados ao SOC, mas a qualidade dessa cobertura depende da abrangência das fontes monitoradas e da capacidade de análise. Um serviço pode acompanhar apenas o firewall, por exemplo, ou incluir servidores, estações de trabalho, identidades, aplicações críticas, ambientes em nuvem e conexões remotas.
Eventos como múltiplas falhas de login, criação inesperada de contas privilegiadas, comunicação com endereços maliciosos, alterações em políticas de segurança e execução de arquivos suspeitos precisam ser analisados dentro do contexto do ambiente. Um alerta isolado pode ser benigno. A combinação de sinais, em horários incomuns ou envolvendo ativos críticos, pode indicar um incidente em andamento.
Por isso, o inventário de ativos é decisivo. Não é possível proteger adequadamente o que não está identificado, classificado e conectado ao processo de monitoramento.
Detecção, triagem e investigação de ameaças
Detectar não é o mesmo que responder. Depois que uma ferramenta identifica uma atividade suspeita, o SOC realiza a triagem para determinar gravidade, impacto potencial e urgência. Essa etapa evita que a equipe interna seja mobilizada por falsos positivos, sem ignorar comportamentos que exijam ação imediata.
A investigação busca responder perguntas objetivas: qual ativo foi afetado, qual usuário está envolvido, como a atividade começou, quais sistemas podem ter sido alcançados e se há indícios de persistência ou vazamento de dados. Em casos de maior criticidade, o analista reúne evidências para orientar o bloqueio e preservar informações úteis para análise posterior.
A profundidade dessa investigação varia conforme o contrato. Algumas operações realizam apenas notificação e recomendação. Outras atuam de forma gerenciada, com procedimentos previamente autorizados para bloquear um endereço, isolar um endpoint, suspender uma conta ou ajustar uma regra de firewall. Essa definição precisa estar clara antes de um incidente ocorrer.
Resposta a incidentes e escalonamento
Uma das partes mais relevantes sobre o que cobre SOC é a resposta. O valor do serviço aparece quando existe um processo definido para reduzir o tempo entre a detecção e a contenção da ameaça.
Em um cenário de comprometimento, o SOC pode acionar os responsáveis indicados pela empresa, classificar o incidente, recomendar medidas de contenção e acompanhar sua execução. Dependendo do modelo contratado, também pode executar ações técnicas dentro dos limites acordados. A velocidade é relevante porque ataques como ransomware, roubo de credenciais e movimentação lateral evoluem em minutos ou horas, não em ciclos semanais de revisão.
O escalonamento deve considerar severidade e impacto no negócio. Um alerta em uma máquina de teste não tem o mesmo tratamento de uma atividade suspeita em um servidor financeiro, em um banco de dados com informações pessoais ou em uma plataforma de atendimento ao cliente. Processos de resposta eficientes associam prioridade técnica à criticidade operacional.
Relatórios, evidências e melhoria contínua
O SOC também produz visibilidade para a gestão. Relatórios periódicos podem apresentar alertas relevantes, incidentes tratados, ativos mais expostos, tendências de ataques, vulnerabilidades recorrentes e recomendações de melhoria. Para gestores de TI, esse material ajuda a justificar investimentos e priorizar correções com base em risco real.
Em setores regulados ou empresas que lidam com dados pessoais, a documentação dos eventos e das ações adotadas também contribui para auditorias, governança e conformidade. O SOC não garante conformidade por si só, mas oferece evidências e disciplina operacional para apoiar controles exigidos pela organização.
A melhoria contínua ocorre quando lições aprendidas em incidentes se transformam em novas regras de detecção, ajustes de configuração, revisão de acessos, endurecimento de políticas e treinamento dos usuários. Segurança não é um projeto pontual. É uma operação que precisa acompanhar mudanças na infraestrutura e nas técnicas de ataque.
O que um SOC não cobre sozinho
Contratar um SOC não elimina a necessidade de controles básicos de segurança. Se os ativos não recebem atualizações, as contas usam senhas fracas, os backups não são testados ou o acesso remoto está exposto sem proteção adequada, o serviço de monitoramento terá limitações importantes.
Também é necessário diferenciar SOC de NOC. O NOC, ou Centro de Operações de Rede, está concentrado em disponibilidade, desempenho, links, equipamentos e continuidade da infraestrutura. O SOC está focado em ameaças, vulnerabilidades, comportamentos suspeitos e resposta a incidentes de segurança. As duas operações se complementam, especialmente em empresas cuja conectividade e disponibilidade são críticas.
Da mesma forma, um SOC não substitui integralmente ferramentas como firewall, proteção de endpoint, backup, gestão de identidade ou testes de invasão. Ele amplia a capacidade de usar esses controles de modo coordenado, analisando os sinais que cada camada produz. Segurança efetiva depende da integração entre prevenção, detecção, resposta e recuperação.
Como definir a cobertura adequada para a empresa
A resposta para o escopo ideal depende do ambiente. Uma empresa com operação distribuída, aplicações em nuvem, trabalho remoto e alto volume de transações necessita de fontes de monitoramento mais amplas e resposta mais rápida do que uma operação com poucos ativos e baixa exposição externa.
Antes de contratar, vale avaliar quais sistemas não podem parar, onde estão os dados mais sensíveis, quais acessos privilegiados existem e quanto tempo a empresa tolera ficar sem detectar um incidente. Também é fundamental validar horários de operação, níveis de atendimento, canais de escalonamento, responsabilidades de cada parte e ações que podem ser executadas sem aprovação prévia.
Uma cobertura bem desenhada deve ser mensurável. Indicadores como tempo médio para detectar, tempo médio para responder, quantidade de incidentes críticos tratados, ativos monitorados e evolução dos riscos ajudam a verificar se o serviço acompanha as necessidades do negócio.
Para ambientes corporativos que exigem continuidade, o SOC tende a gerar mais resultado quando integrado a firewall gerenciado, proteção de endpoints, conectividade monitorada, backup remoto e processos de resposta a incidentes. Essa visão integrada reduz pontos cegos e evita que equipes internas tenham de coordenar fornecedores diferentes em um momento crítico.
A Altermedios atua com serviços gerenciados de segurança e infraestrutura para apoiar empresas que precisam manter a operação protegida e disponível 24×7. Mais do que receber alertas, o objetivo deve ser estabelecer uma capacidade de resposta compatível com os riscos e com a criticidade de cada ambiente.
O melhor momento para definir regras de escalonamento, responsáveis e procedimentos de contenção é antes do incidente. Quando uma ameaça surgir, a empresa não deveria estar decidindo quem acionar ou quais sistemas proteger primeiro.
