Uma parada de sistema não é apenas um incidente técnico. Ela pode interromper faturamento, atendimento, produção, comunicação interna e acesso a dados críticos. Por isso, a escolha entre servidor físico versus virtualização deve ser feita a partir dos requisitos reais da operação – e não apenas pelo custo inicial de aquisição ou por uma preferência tecnológica.
Para empresas que operam em regime contínuo, a decisão precisa considerar desempenho, disponibilidade, recuperação de desastres, segurança, crescimento previsto e capacidade da equipe de TI para administrar o ambiente. Em muitos casos, a melhor resposta não é escolher um modelo de forma absoluta, mas combinar os dois de maneira planejada.
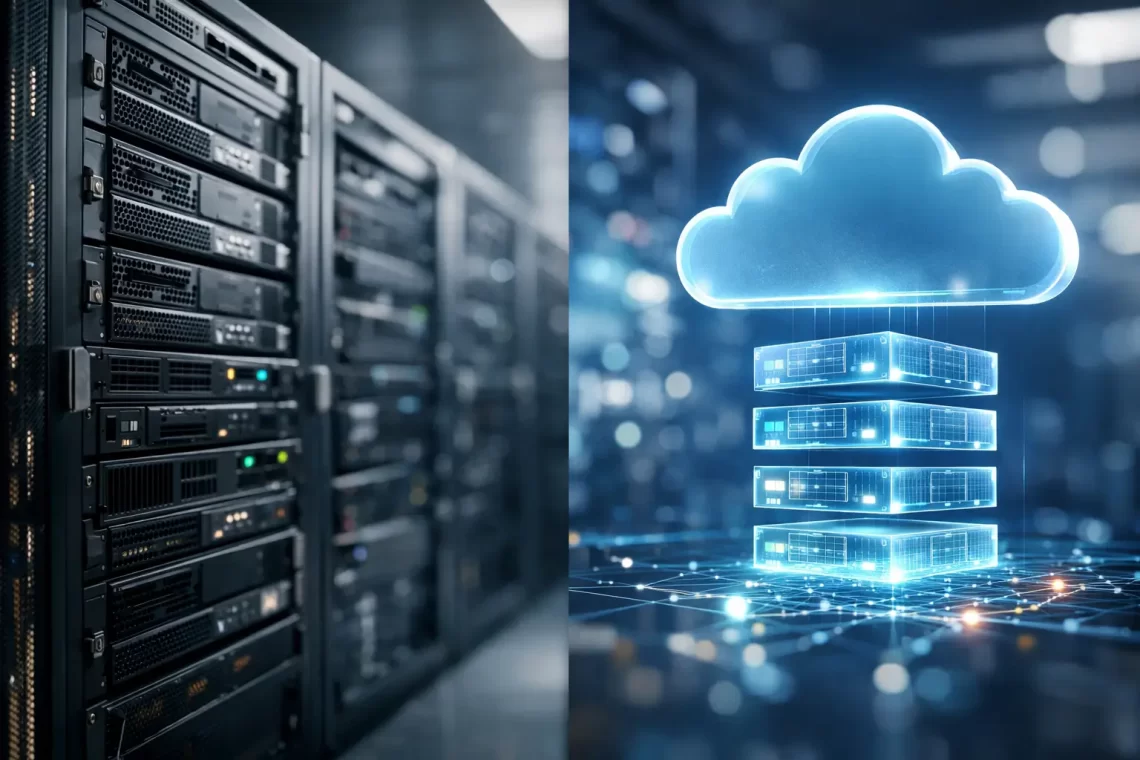
Servidor físico versus virtualização: o que muda na operação
Um servidor físico dedica processador, memória, discos e interfaces de rede a uma carga de trabalho específica. Um banco de dados, um sistema leg legado, uma aplicação de alta exigência de I/O ou um equipamento de segurança podem operar diretamente sobre esse hardware, sem uma camada de hipervisor compartilhando recursos.
Na virtualização, um ou mais servidores físicos hospedam máquinas virtuais independentes. Cada máquina virtual possui sistema operacional, aplicações e recursos lógicos próprios, enquanto o hipervisor distribui a capacidade disponível do host. Isso permite concentrar diversos serviços em uma infraestrutura menor e administrá-los com mais flexibilidade.
A diferença prática está no modo como os recursos são consumidos, protegidos e recuperados. Um servidor físico costuma oferecer previsibilidade máxima para uma aplicação dedicada. Já um ambiente virtualizado facilita a criação, a migração, o backup e a recuperação de servidores, desde que seja dimensionado e monitorado corretamente.
Quando o servidor físico é a escolha mais adequada
O servidor físico continua sendo indicado para cargas que exigem desempenho constante e muito elevado. Bancos de dados transacionais intensos, sistemas industriais, softwares com baixa tolerância à latência e aplicações que dependem de hardware específico são exemplos frequentes.
Nesse cenário, a principal vantagem é a dedicação integral dos recursos. Não há disputa por CPU, memória, armazenamento ou interfaces de rede com outras máquinas virtuais. Isso reduz variáveis de desempenho e torna o comportamento da aplicação mais previsível, especialmente em horários de pico.
Também existem fatores de compatibilidade. Algumas soluções legadas foram desenvolvidas para operar em hardware específico ou possuem regras de licenciamento que tornam a virtualização menos vantajosa. Equipamentos que usam placas especializadas, dongles de licença ou interfaces proprietárias podem exigir avaliação técnica antes de qualquer migração.
O ponto de atenção é que um servidor físico mal protegido pode se tornar um ponto único de falha. Se o hardware apresentar defeito, a recuperação depende da disponibilidade de peças, de uma plataforma compatível e de backups testados. Por isso, dedicar um servidor a uma aplicação crítica não elimina a necessidade de redundância, replicação e um plano de continuidade de negócios.
Onde a virtualização entrega mais eficiência
A virtualização é especialmente eficiente quando a empresa mantém vários servidores com baixo ou médio consumo de recursos. Controladores de domínio, servidores de arquivos, sistemas de gestão, aplicações internas, bancos de dados moderados, serviços de impressão e plataformas de comunicação podem coexistir em um cluster bem dimensionado.
Em vez de manter diversos equipamentos subutilizados, a empresa consolida as cargas em menos hosts físicos. Isso reduz espaço em rack, consumo energético, refrigeração e esforço de manutenção de hardware. Mais relevante que essa economia é a agilidade operacional: uma máquina virtual pode ser criada, expandida, copiada ou restaurada com muito mais rapidez do que um servidor tradicional.
Disponibilidade depende de arquitetura, não apenas do hipervisor
Virtualizar um servidor não significa, por si só, torná-lo altamente disponível. Se todas as máquinas virtuais estiverem em um único host, uma falha nesse equipamento poderá afetar diversos serviços ao mesmo tempo.
Para sustentar operações críticas, o ambiente precisa combinar hosts redundantes, armazenamento protegido, rede sem pontos únicos de falha, fontes de energia adequadas, cópias de segurança isoladas e mecanismos de replicação. Em arquiteturas mais maduras, uma máquina virtual pode ser reiniciada ou migrada para outro host quando ocorre uma falha de hardware, reduzindo o tempo de indisponibilidade.
A virtualização também exige controle de capacidade. O excesso de consolidação pode causar contenção de recursos, conhecida como overcommit inadequado. Quando várias máquinas disputam CPU, memória ou I/O de disco, o problema deixa de ser pontual e passa a afetar todo o ambiente. Monitoramento contínuo e planejamento de crescimento são indispensáveis.
Comparativo para decidir com critério
A escolha deve ser guiada pela criticidade de cada aplicação. A tabela abaixo resume os critérios mais relevantes para gestores de TI e decisores de infraestrutura.
| Critério | Servidor físico | Virtualização | |—|—|—| | Desempenho dedicado | Muito alto para cargas específicas | Alto, desde que o cluster seja bem dimensionado | | Uso de recursos | Pode gerar ociosidade | Favorece consolidação e melhor aproveitamento | | Expansão de capacidade | Depende de upgrade ou novo hardware | Mais ágil, com ajuste de recursos lógicos | | Recuperação de falhas | Exige estratégia externa de contingência | Pode acelerar restauração e migração entre hosts | | Isolamento físico | Maior separação entre cargas | Isolamento lógico, dependente da configuração | | Custo inicial | Pode ser menor para uma única aplicação | Pode exigir investimento maior em hosts, storage e licenças | | Administração | Simples em ambientes pequenos | Centralizada, porém exige conhecimento especializado |
O custo merece uma análise cuidadosa. Virtualizar não é automaticamente mais barato. Um ambiente corporativo com alta disponibilidade requer servidores compatíveis, licenças, armazenamento adequado, links redundantes, backup, segurança e suporte especializado. Ainda assim, quando há diversas cargas de trabalho, a redução de equipamentos isolados e o ganho de gestão tendem a justificar o investimento ao longo do tempo.
Segurança e backup não podem ser tratados como acessórios
Em ambos os modelos, a camada de infraestrutura deve ser protegida por controles consistentes. Firewall corporativo, segmentação de rede, gestão de acessos, atualização de sistemas, proteção contra ransomware, registros de eventos e resposta a incidentes precisam fazer parte do projeto desde o início.
Na virtualização, o hipervisor e o console de gerenciamento se tornam ativos críticos. Um acesso indevido a essas camadas pode comprometer várias máquinas ao mesmo tempo. Por isso, contas administrativas devem usar autenticação forte, privilégios mínimos, trilhas de auditoria e segmentação da rede de administração.
O backup também precisa ser independente do ambiente produtivo. Manter cópias somente no mesmo storage ou no mesmo datacenter não protege a empresa contra ransomware, falha elétrica grave, erro operacional ou incidente físico. A estratégia adequada inclui retenção definida, cópias remotas, proteção contra alteração indevida e testes regulares de restauração.
A métrica relevante não é apenas saber se o backup foi executado. É saber quanto tempo a empresa leva para restaurar uma aplicação e até que ponto os dados podem ser recuperados. Esses indicadores, conhecidos como RTO e RPO, orientam a arquitetura e devem ser definidos com as áreas de negócio.
Um modelo híbrido costuma ser a decisão mais segura
Empresas com operações diversificadas frequentemente obtêm o melhor resultado com uma arquitetura híbrida. Aplicações de uso geral e serviços corporativos permanecem virtualizados, aproveitando flexibilidade e recuperação rápida. Já cargas de alto desempenho, sistemas com dependência de hardware ou aplicações extremamente sensíveis à latência podem operar em servidores físicos dedicados.
Esse desenho evita dois erros comuns: comprar hardware dedicado para todo serviço, gerando capacidade ociosa e administração fragmentada, ou virtualizar indiscriminadamente cargas que exigem recursos exclusivos. A decisão deve partir de um inventário técnico, da medição de consumo, da análise de dependências e da classificação de criticidade de cada sistema.
Antes de aprovar o projeto, a liderança de TI precisa responder a questões objetivas: qual é o impacto financeiro de uma hora de parada, quais aplicações não podem interromper, quanto dado pode ser perdido, qual crescimento é esperado e quem irá monitorar o ambiente 24×7. Essas respostas transformam uma escolha de infraestrutura em uma decisão de continuidade operacional.
A Altermedios Brasil atua nesse tipo de avaliação com visão de infraestrutura, conectividade, cibersegurança e operação gerenciada. O objetivo não é apenas instalar servidores, mas estruturar um ambiente capaz de manter os serviços empresariais disponíveis, protegidos e preparados para responder a falhas críticas.
A melhor arquitetura é aquela que mantém a operação funcionando quando o cenário deixa de ser ideal. Avaliar servidor físico e virtualização com esse critério reduz riscos, dá previsibilidade ao crescimento e protege o negócio onde mais importa: na continuidade dos serviços.
